4. Avi Controller 빠른 사용 설명
4.1. 사용자 역할 구분
Avi Controller는 관리자 및 사용자 계정에 역할을 부여하여 접근 권한을 설정한다. 역할은 애플리케이션, 인프라스트럭처, 템플릿, 운영에 대한 권한을 정의하여 생성하며, 권한은 읽기, 쓰기, 접근 금지까지 3가지 유형으로 구성된다.
4.1.1. 사용자 역할 구분
| 구분 | 주요 권한 및 범위 |
|---|---|
Applications |
가상 서비스(Virtual Service), 풀(Pool) 생성 및 관리, L7 정책 설정 등의 서비스 운영 기능 제공 |
Infrastructure |
Avi Service Engine 그룹 자원 할당, 네트워크 구성 및 인프라 연동 등의 기반 환경 관리 기능 제공 |
Templates |
SSL/TLS 인증서 관리, 애플리케이션 프로파일 정의 등의 설정 요소 정의 기능 제공 |
Operations |
시스템 대시보드 모니터링, 이벤트 및 알람 수신 등의 시스템 모니터링 기능 제공 |
4.1.2. 권한 할당 기준
| 구분 | 주요 권한 및 범위 |
|---|---|
Write |
사용자는 리소스 생성, 읽기, 수정 및 삭제할 수 있는 모든 권한 가짐 |
Reads |
사용자는 리소스의 기존 구성만 읽기 허용. 구성을 수정하거나 삭제할 수 없음 |
No Access |
사용자는 리소스에 접근할 수 없으며 목록 조회 및 읽기 비허용 |
4.2. 주요 서비스 제어 기능
4.2.1. Virtual Service
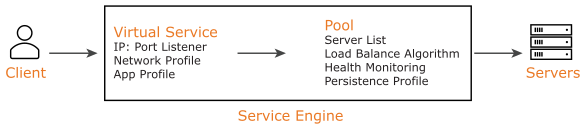
Virtual Service (이하 가상 서비스)는 로드 밸런싱과 프록시 기능을 수행하는 핵심 단위이다. 가상 서비스는 클라이언트 네트워크를 향해 IP 주소와 하나 이상의 포트를 열어두고, 트래픽을 수신한다. 트래픽이 수신되면 가상 서비스는 다음과 같은 작업을 수행하도록 설정하는 기능을 제공한다.
-
프록시 역할: 클라이언트의 네트워크 연결을 대행한다.
-
부가 서비스 수행: 보안(WAF 등), 가속, 로드 밸런싱, 트래픽 통계 수집 및 기타 정의된 작업을 처리한다.
-
트래픽 전달: 클라이언트의 요청 데이터를 로드 밸런싱 규칙에 따라 지정된 목적지 서버 풀(Pool)로 전달한다.
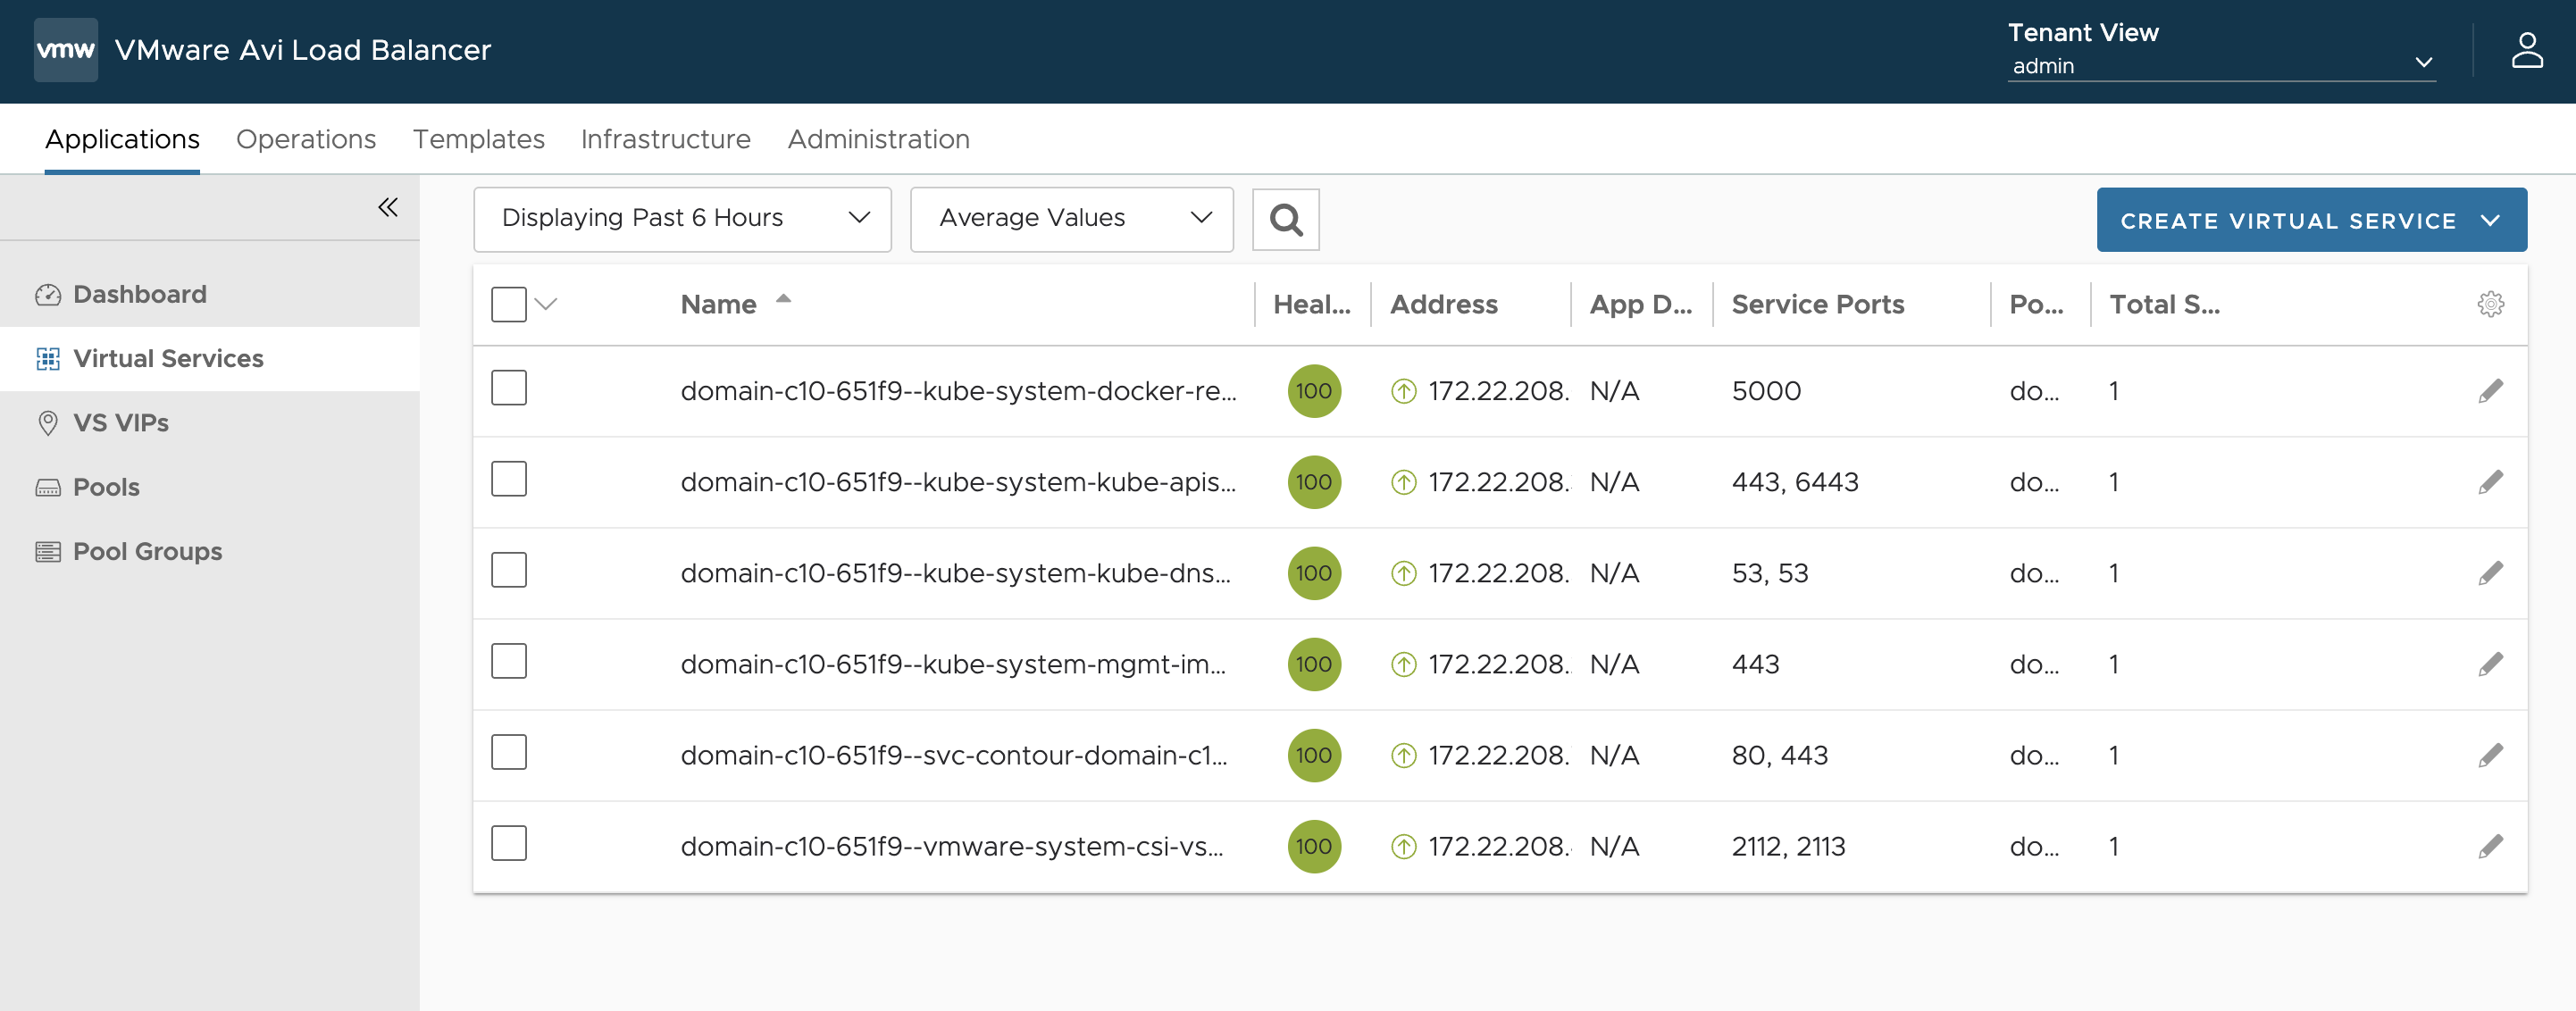
Avi Controller [Application]>[Virtual Services]에서 생성된 모든 가상 서비스를 볼 수 있다. 새 가상 서비스를 생성하거나, 편집 또는 삭제한다.
4.2.2. Pools
Pool은 할당된 서버 목록을 유지 관리하며 상태 모니터링, 로드 밸런싱과 관련된 기능을 수행한다. 일반적인 가상 서비스는 하나의 Pool을 가리킨다. 기본적인 방법으로 가상 서비스를 생성하면, 가상 서비스 이름 뒤에 ‘-pool’이 추가된 새 풀이 자동으로 생성된다.
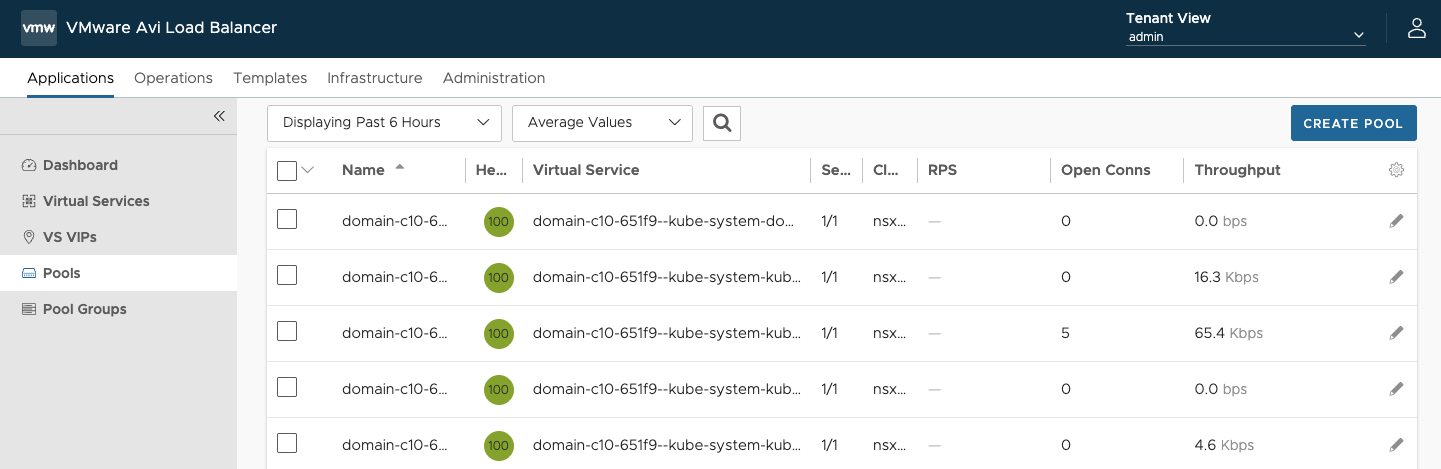
Avi Controller [Application]>[Pools]에서 구성된 Pool에 대한 정보를 볼 수 있다. 새 Pool을 생성하거나, 편집 또는 삭제한다.
4.2.3. LB 알고리즘
로드 밸런싱 알고리즘 선택은 사용 할 서버 연결 또는 HTTP 요청을 분산하는 방법과 우선순위를 설정한다. [Application]>[Pools]의 [General] 탭의 [Load Balance Algorithm]필드에서 로드 밸런싱 알고리즘을 선택한다. 풀의 알고리즘을 변경하면 새 연결 또는 요청에만 연결을 미치고 기존 연결에는 영향을 주지 않는다.
사용자는 아래와 같은 로드 밸런싱 알고리즘을 선택한다.
| 프로파일 타입 | 설명 |
|---|---|
Consistent Hash |
특정 기준(URL, 헤더 등)을 해시 값으로 변환하여 특정 서버에 매핑함. |
Core Affinity |
특정 서비스 엔진(SE)의 CPU 코어와 특정 서버 간의 관계를 고정함. |
Fastest Response |
서버가 응답을 보내는 속도를 측정하여, 가장 빨리 응답하는 서버에게 트래픽을 보냄. |
Fewest Servers |
현재 유입되는 트래픽을 처리하기 위해 최소한의 서버만 사용하고, 나머지 서버는 대기 상태로 처리함. |
Least Connections |
현재 활성화된 세션(Connection) 수가 가장 적은 서버에게 우선적으로 요청을 보냄. |
Least Load |
서버의 CPU, 메모리 사용량 등 자원 부하 상태를 고려하여 가장 여유로운 서버를 선택함. |
Round Robin |
모든 서버에 순차적으로 하나씩 요청을 분배함. |
Topology |
클라이언트 위치 정보를 기반으로 지리적으로 가장 가까운 서버를 선택함. |
4.2.4. Application Profile
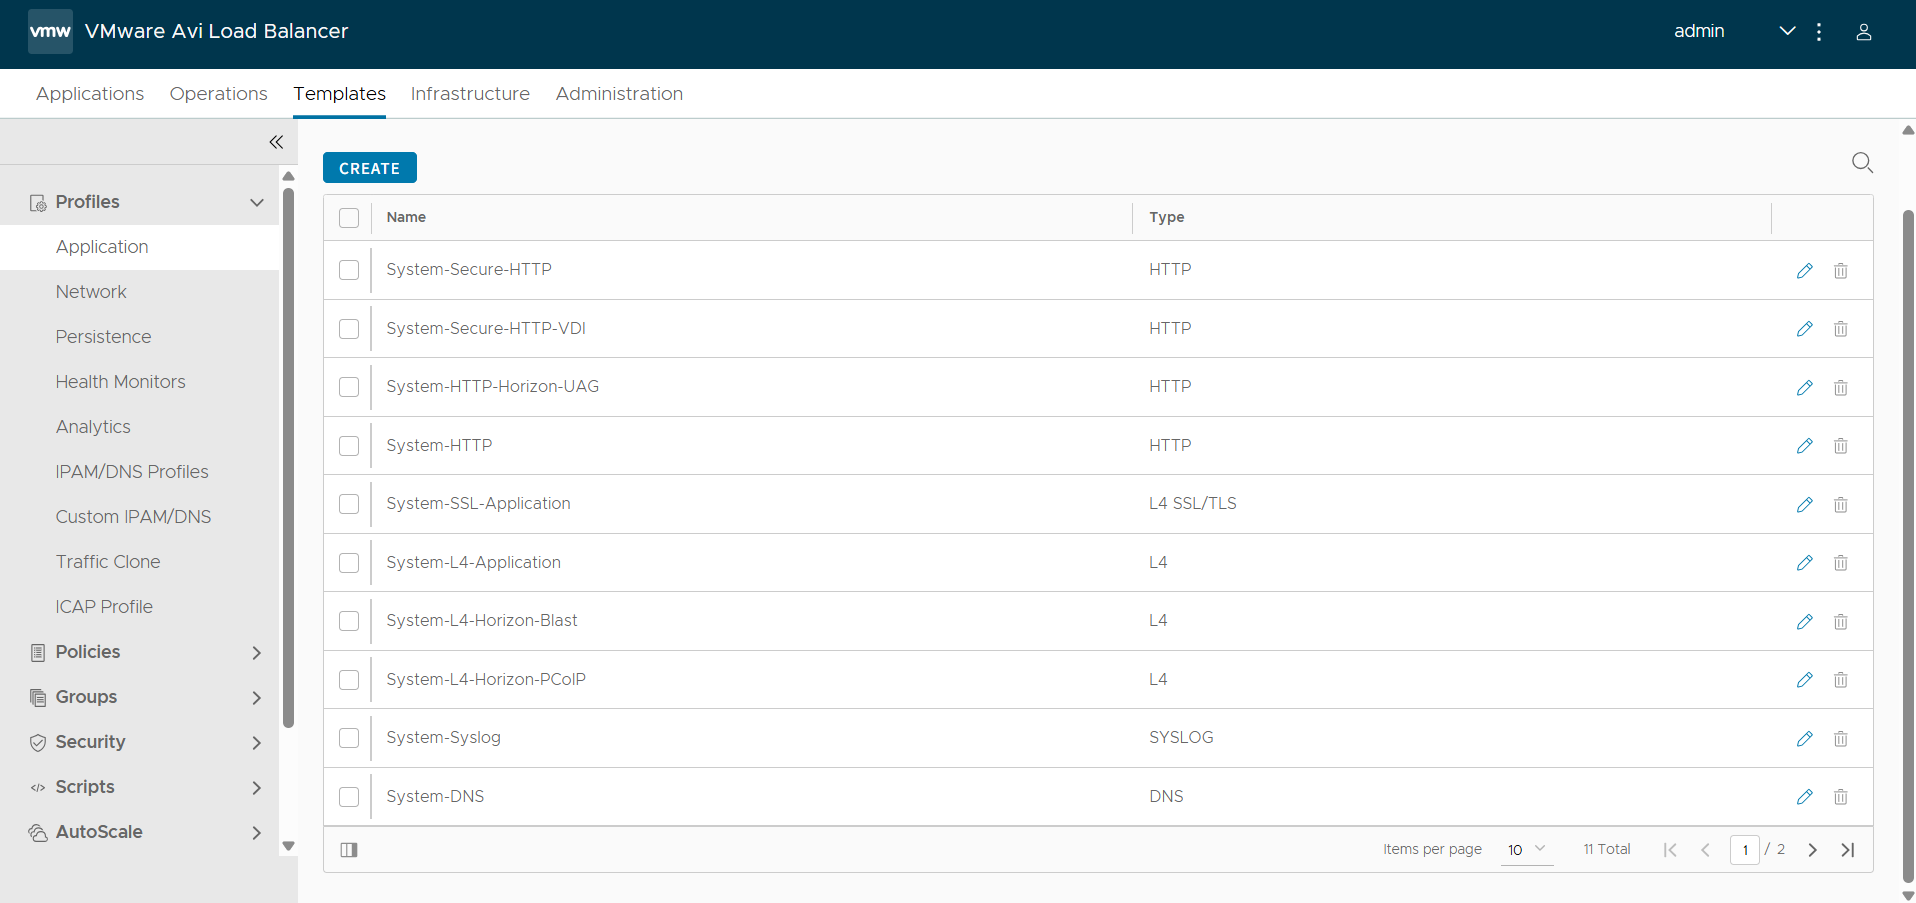
Application Profile은 애플리케이션 유형에 따라 가상 서비스의 동작을 결정한다.
다음과 같은 타입을 지정하여 프로파일을 생성한다.
| 프로파일 타입 | 설명 |
|---|---|
HTTP |
웹 트래픽을 위한 전용 프로파일. L7 HTTP 트래픽을 처리하는 기본값. |
L4 |
애플리케이션 별 프로파일을 사용하지 않는 모든 가상 서비스에 대한 포괄적인 트래픽. |
L4 SSL/TLS |
애플리케이션 별 프로파일을 사용하지 않고, SSL로 암호화된 모든 가상 서비스에 대한 포괄적인 트래픽. |
DNS |
DNS 트래픽을 처리하는 기본값. |
SIP |
SIP 트래픽을 처리하는 기본값. |
SYSLOG |
Syslog 트래픽을 처리하는 기본값. |
Avi Controller의 [Templates]>[Profiles]>[Application]에서 애플리케이션 프로파일을 확인한다.
4.2.5. DataScript (데이터스크립트)
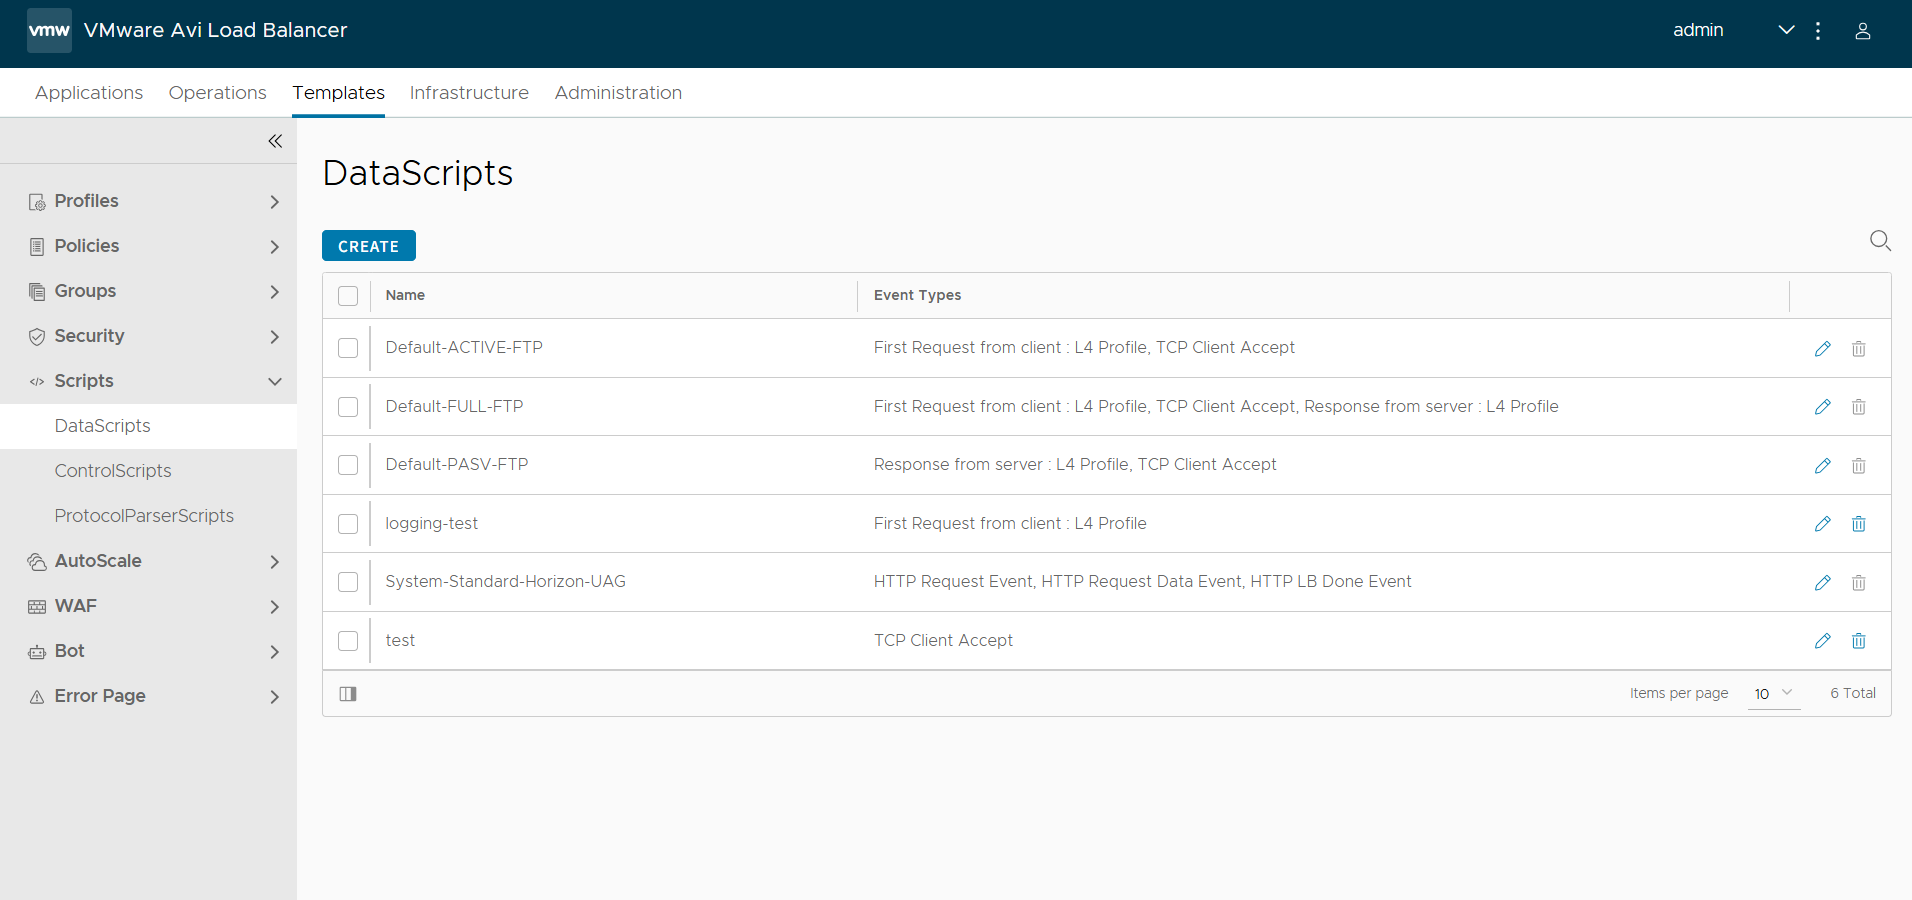
Avi Load Balancer에서는 Lua 기반 스크립팅 환경인 DataScript를 제공하여 Avi Load Balancer 기능에 확장성을 더할 수 있도록 한다. DataScript는 정책의 고급 버전으로, 클라이언트 및 서버 트래픽을 검사하고 조작하는 기능을 제공한다.
Avi Controller의 [Templates]>[Script]>[DataScript]에서 생성한 DataScript 리스트를 확인하고 새롭게 생성, 편집한다.
4.3. 관리자 보안 관리 기능
4.3.1. 안전한 비밀번호 설정 기능
사용자·관리자 인증 및 운용모드 변경에 사용되는 비밀번호 설정·변경시 보안성 기준을 만족한다.
-
최소 8글자 이상
-
대문자, 소문자, 숫자, 특수문자 중 3가지 조합
비밀번호 생성시, 패스워드 길이가 최소 8글자 미만으로 작성시 생성되지 않는다. 비밀번호는 대문자, 소문자, 숫자, 특수문자 중 3가지 조합으로 구성해야 하며, 조건을 만족하지 않는 경우 패스워드 생성이 실패한다.
4.3.2. 비밀번호 암호화
Avi Controller에 저장된 모든 비밀번호는 PBKDF2 (Password-Based Key Derivation Function로 생성된 키를 SHA-256-CBC 암호 해시 함수를 통해 해시 처리하고 저장/관리한다.
환경 설정 구성을 위하여 필수적으로 설정되는 vCenter의 비밀번호 정보는 PBKDF2 함수로 생성된 키를 기반으로 SHA-256-CBC 암호화 알고리즘을 적용한 후, 데이터는 시스템 내부의 데이터베이스에 보관/관리한다.
4.3.3. 세션 관리 기능
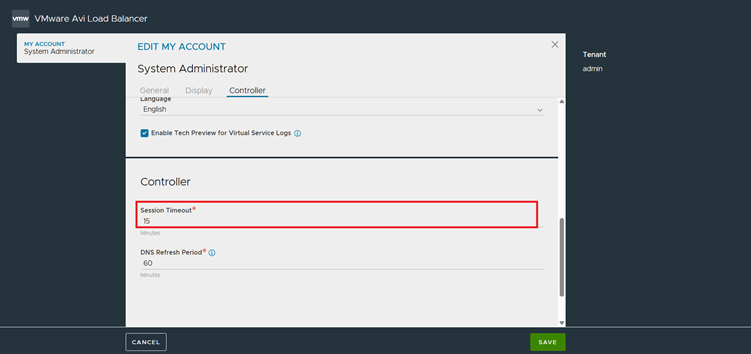
Avi Controller는 일정시간 관리자 활동이 없는 경우 세션 잠금·종료 또는 관리자 재인증 수행 기능을 제공한다. 사용자는 세션 잠금·종료까지의 시간을 설정한다. 세션 타임아웃 시간은 15분~24시간(분 단위) 중 선택하여 설정한다.
[System Administrator] - [Profile] – [My Account]메뉴 [Session Timeout]값을 편집하여 설정한다.